FAQ Support
Voor veelgestelde supportvragen en handleidingen.
DNS filtering
Wat is het DNS-filter?
- Blokkeert o.a. porno, gokken, malware en DoH
- Geen blokpagina, maar NXDOMAIN-respons
- Twee redundante DNS-servers beschikbaar
- Firewallmaatregel noodzakelijk voor effectief gebruik
Beschikbare DNS-servers
Voor het DNS-filter zijn er DNS-servers beschikbaar. Deze ontvangt u wanneer u deze dienst gaat afnemen. Wij adviseren om beide DNS-servers te configureren (primair en secundair) voor redundantie.
Hoe werkt de blokkade?
Wanneer een gebruiker een domeinnaam bezoekt die binnen de geblokkeerde categorieën valt:
- De DNS-server geeft een NXDOMAIN-antwoord terug
- Dit betekent dat het domein volgens DNS “niet bestaat”
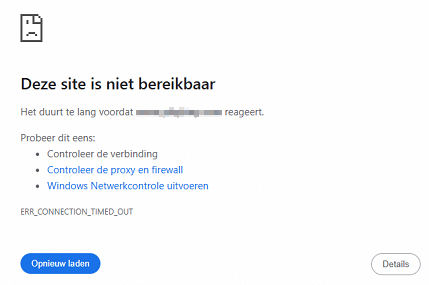
- In de browser verschijnt meestal een melding zoals:
“Server niet gevonden” of “Deze website is niet bereikbaar”. Er vindt geen redirect plaats naar een blokpagina.
Hieronder staat een voorbeeld van de melding:
Instellen van de DNS-servers
De DNS-servers kunnen worden ingesteld op één van de volgende niveaus:
- Firewall / router (aanbevolen)
- Interne DNS-server
- Individuele werkstations of servers
Het instellen op netwerkniveau (firewall/router) heeft de voorkeur, zodat al het verkeer automatisch wordt gefilterd.
Aanvullende instellingen voor Chromebooks
Chromebooks kunnen een afwijkende DNS-server toegewezen krijgen vanuit Google Workspace. Deze mag ook worden aangepast naar onze DNS-servers.
-
- Apparaten > Netwerken
- Kies de OU waar alle apparaten in vallen
- Klik op Wifi en selecteer het netwerk waarmee de Chromebooks verbinden
- Onderaan de pagina staat DNS-instellingen > Naamservers
- Staat Automatische naamservers geselecteerd, dan hoeft er niets aangepast te worden
- Staat Google-naamservers geselecteerd, kies van voor Aangepaste naamservers en voer ook de stap hieronder uit
- Staat deze op Aangepaste naamservers vul dan hier alleen de IP-adressen van de Kliksafe DNS-filter servers in
Firewall-instelling (belangrijk)
Om te voorkomen dat gebruikers of systemen het DNS-filter omzeilen, adviseren wij de volgende firewallregel:
- Blokkeer uitgaand DNS-verkeer (poort 53 TCP en UDP)
- Sta alleen DNS-verkeer toe naar de DNS servers die u van ons ontvangt.
Hiermee wordt voorkomen dat alternatieve DNS-servers (zoals Google DNS of Cloudflare) worden gebruikt.